แคสเปอร์สกี้ บริษัทด้านความปลอดภัยทางไซเบอร์ระดับโลก เปิดเผยว่าความทะเยอทะยานด้าน AI ในภูมิภาคเอเชียแปซิฟิกเผชิญกับอุปสรรคสำคัญ นั่นคือช่องว่างด้านทักษะของบุคลากรที่กำลังขยายตัว ซึ่งเป็นภัยคุกคามต่อเทคโนโลยีที่องค์กรต่างๆ กำลังเร่งนำไปใช้
การนำ AI มาใช้ในการปฏิบัติงานด้านความปลอดภัยกำลังขยายตัวอย่างรวดเร็วผลสำรวจระดับโลกฉบับใหม่ของแคสเปอร์สกี้ระบุว่า องค์กรในภูมิภาคเอเชียแปซิฟิก (APAC) ถึง 81% ได้เพิ่มงบประมาณด้านความปลอดภัยทางไอที โดย71% เลือกใช้โซลูชันความปลอดภัยที่ขับเคลื่อนด้วย AI มากกว่าโซลูชันที่ไม่มี AI และพบว่าประเทศเวียดนาม (87%), มาเลเซีย (76%) และอินโดนีเซีย (74%) เป็นกลุ่มที่มีความต้องการใช้เครื่องมือที่ขับเคลื่อนด้วย AI สูงที่สุด อย่างไรก็ตาม ในขณะที่ AI เข้ามารับหน้าที่ในการปฏิบัติงานด้านความปลอดภัยทางไซเบอร์มากขึ้น คำถามที่ว่าองค์กรต้องการอะไรจากบุคลากรที่ต้องทำงานร่วมกับ AI นั้น ยังคงเป็นประเด็นที่ยังไม่มีคำตอบที่ชัดเจน
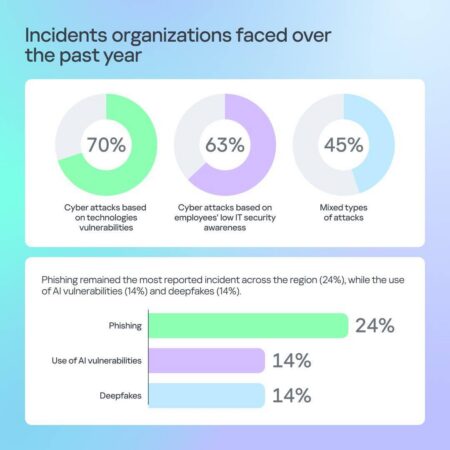
สถานการณ์ภัยคุกคามที่องค์กรในภูมิภาคเอเชียแปซิฟิกกำลังเผชิญอยู่ ทำให้ปัญหาช่องว่างทางทักษะกลายเป็นเรื่องเร่งด่วนยิ่งขึ้น นอกจากนี้ยังพบว่า การโจมตีทางไซเบอร์ที่เกิดจากการขาดความตระหนักรู้ด้านความปลอดภัยทางไอทีของพนักงานนั้นเกิดขึ้นบ่อยครั้ง โดยส่งผลกระทบต่อองค์กรในภูมิภาคเอเชียแปซิฟิกถึง 63% (สูงกว่าค่าเฉลี่ยทั่วโลกที่ 60%) ซึ่งประเทศเวียดนาม (75%), อินเดีย (70%) และอินโดนีเซีย (66%) เป็นกลุ่มที่ได้รับผลกระทบหนักที่สุด
การหลอกลวงแบบฟิชชิง (Phishing) ยังเป็นเหตุการณ์ภัยคุกคามที่ได้รับรายงานมากที่สุดในภูมิภาคนี้ (24%) ในขณะที่การใช้ประโยชน์จากช่องโหว่ของ AI (14%) และการใช้เทคโนโลยีดีปเฟค (14%) เป็นภัยคุกคามที่เพิ่มจำนวนสูงขึ้นโดยประเทศไทยมีรายงานการใช้ประโยชน์จากช่องโหว่ของ AI อยู่ที่ 22% และเวียดนามมีรายงานการโจมตีด้วยดีปเฟคอยู่ที่ 21% ซึ่งทั้งสองตัวเลขนี้สูงกว่าค่าเฉลี่ยทั่วโลกที่ 13% และ 11% ตามลำดับ
เอเดรียน เฮีย กรรมการผู้จัดการ ภูมิภาคเอเชียแปซิฟิก แคสเปอร์สกี้ กล่าวว่า“องค์กรในภูมิภาคเอเชียแปซิฟิกกำลังเผชิญกับเหตุการณ์ภัยคุกคามหลากหลายรูปแบบสูงกว่าค่าเฉลี่ยทั่วโลก และสาเหตุส่วนใหญ่มาจากปัจจัยด้านมนุษย์ ซึ่งถือเป็นสัญญาณเตือนภัยที่สำคัญ แม้ว่า AI จะสามารถช่วยเสริมศักยภาพการทำงานของผู้เชี่ยวชาญได้ แต่ก็ไม่สามารถทดแทนการตัดสินใจ ความตระหนักรู้ และองค์ความรู้เชิงปฏิบัติ ซึ่งเป็นสิ่งที่ภูมิภาคนี้จำเป็นต้องเร่งสร้างขึ้นมาโดยด่วน”
• สิ่งที่ AI ทำไม่ได้ในด้านความปลอดภัยทางไซเบอร์
AI มีข้อจำกัดที่ชัดเจน และข้อจำกัดเหล่านั้นเป็นตัวกำหนดบทบาทของมนุษย์ AI ทำงานอยู่ภายในขอบเขตของการฝึกฝนที่กำหนดไว้ จึงประสบปัญหาในการรับมือกับช่องโหว่การโจมตีแบบใหม่ๆ ที่ไม่เคยพบเห็นมาก่อน หรือช่องโหว่ที่ผู้โจมตีสร้างขึ้นอย่างจงใจเพื่อหลีกเลี่ยงการตรวจจับ
AI ไม่สามารถตัดสินใจในเรื่องที่ต้องมีความรับผิดชอบ เช่น การตัดสินใจว่าจะเปิดเผยการละเมิดข้อมูลหรือไม่ การชั่งน้ำหนักความเสี่ยงทางธุรกิจกับความเสี่ยงด้านความปลอดภัย การสื่อสารผลการค้นพบไปยังคณะกรรมการที่ต้องดำเนินการตามนั้น มันไม่สามารถตรวจสอบผลลัพธ์ของตัวเองด้วยความสงสัยจากฝ่ายตรงข้าม และมันไม่สามารถสร้างความไว้วางใจกับผู้มีส่วนได้ส่วนเสียซึ่งเป็นสิ่งจำเป็นสำหรับความเป็นผู้นำด้านความปลอดภัยที่มีประสิทธิภาพ
ในภูมิภาคเอเชียแปซิฟิก ผู้จัดการฝ่ายสรรหาบุคลากรให้ความสำคัญกับประสบการณ์ภาคปฏิบัติมากกว่าคุณวุฒิทางวิชาการ จากข้อมูลล่าสุดของแคสเปอร์สกี้พบว่า การฝึกอบรมภาคปฏิบัติและประสบการณ์การทำงานก่อนหน้านี้เป็นปัจจัยสำคัญที่สุดในการพิจารณาคุณสมบัติของผู้สมัครงานในกลุ่มผู้จัดการฝ่ายสรรหาบุคลากรในภูมิภาคเอเชียแปซิฟิก โดยมีผู้กล่าวถึงถึง 76% รองลงมาคือ ใบรับรองที่เกี่ยวข้อง (74%) คำแนะนำจากนายจ้าง (57%) และปริญญาจากมหาวิทยาลัย (57%) ที่น่าสนใจคือ 70.4% ของผู้เชี่ยวชาญด้านความปลอดภัยสารสนเทศในภูมิภาคเอเชียแปซิฟิกกล่าวว่า ทักษะด้านเทคนิคและทักษะด้านมนุษยสัมพันธ์มีความสำคัญเท่าเทียมกัน ซึ่งตอกย้ำว่าช่องว่างด้านบุคลากรในภูมิภาคนี้ไม่ได้มีเพียงแค่ด้านเทคนิคเท่านั้น แต่ยังรวมถึงด้านพฤติกรรมด้วย
• ความเชี่ยวชาญและทักษะที่แตกต่างกัน
เหตุผลหนึ่งที่การพูดคุยเรื่องทักษะในด้านความปลอดภัยทางไซเบอร์มักหยุดชะงักคือ การมองว่าสาขานี้เป็นเพียงสาขาวิชาเดียว ซึ่งความจริงไม่ใช่เช่นนั้น ทักษะที่จำเป็นสำหรับนักวิเคราะห์มัลแวร์นั้นแตกต่างอย่างสิ้นเชิงจากสิ่งที่ผู้เชี่ยวชาญด้านการปฏิบัติการด้านความปลอดภัยต้องการ ซึ่งแตกต่างจากงานของนักวิเคราะห์ข้อมูลภัยคุกคามหรือผู้เชี่ยวชาญด้านความปลอดภัยเน็ตเวิร์ก
แพลตฟอร์ม Kaspersky Cyber Pathways แก้ปัญหานี้โดยตรง โดยแทนที่จะสร้างแผนผังทักษะเดียวสำหรับวิชาชีพนี้ มันช่วยให้ผู้ปฏิบัติงานและทีมเข้าใจความเชี่ยวชาญหลัก 6 ด้าน ได้แก่ การปฏิบัติการด้านความปลอดภัย ข้อมูลภัยคุกคามการประเมินความปลอดภัย การวิจัยความปลอดภัยของข้อมูล ความปลอดภัยเน็ตเวิร์ก และการวิเคราะห์มัลแวร์ นอกจากนี้ยังช่วยระบุว่าแต่ละด้านต้องการความสามารถทางเทคนิค ความรู้ด้าน AI และวิจารณญาณของมนุษย์ในระดับใด
สำหรับองค์กรในภูมิภาคเอเชียแปซิฟิก ตอนนี้คือช่วงเวลาที่เหมาะสมในการลงมือทำ นั่นคือ การขาดแคลนทักษะด้านเทคนิคที่ใหญ่ที่สุดในภูมิภาคยังคงอยู่ในด้านการเขียนโปรแกรมระบบ (62%) ความรู้เกี่ยวกับเฟรมเวิร์ก (61%) และเทคโนโลยีเน็ตเวิร์ก (46%) ในขณะที่ช่องว่างด้านทักษะด้านความคิดเชิงวิเคราะห์(48%) และการแก้ปัญหา (43%) ยังคงทำให้องค์กรมีความเสี่ยง การลงทุนโดยปราศจากการพัฒนาที่เป็นระบบและเฉพาะเจาะจงตามบทบาท คือการลงทุนที่ไร้ทิศทาง
“ช่องว่างด้านบุคลากรที่มีความสามารถในภูมิภาคเอเชียแปซิฟิกจะไม่ปิดลงเองและ AI ก็จะไม่สามารถปิดช่องว่างนั้นให้เราได้ สิ่งที่ภูมิภาคนี้ต้องการในตอนนี้คือแนวทางที่มุ่งเน้นความเชี่ยวชาญเฉพาะด้านอย่างรอบคอบในการสร้างขีดความสามารถด้านความปลอดภัยทางไซเบอร์ องค์กรที่ลงทุนในเส้นทางที่เป็นระบบสำหรับบุคลากรของตนในวันนี้ จะเป็นองค์กรที่อยู่ในตำแหน่งที่ดีที่สุดในการใช้ประโยชน์จาก AI อย่างมีประสิทธิภาพในอนาคต” เอเดรียน กล่าวเพิ่มเติม
ขณะที่องค์กรต่างๆ ในภูมิภาคเอเชียแปซิฟิกกำลังเผชิญกับภูมิทัศน์ด้านความปลอดภัยทางไซเบอร์ที่ซับซ้อนมากขึ้นเรื่อย ๆ การสร้างบุคลากรที่มีทักษะ ความเชี่ยวชาญ และพร้อมสำหรับอนาคตคือรากฐาน แพลตฟอร์ม Kaspersky Cyber Pathways นำเสนอจุดเริ่มต้นที่ใช้งานได้จริง ช่วยให้ผู้เชี่ยวชาญและองค์กรต่างๆทั่วภูมิภาคสามารถระบุได้ว่ากำลังยืนอยู่จุดไหน ต้องไปที่ใด และจะไปถึงจุดหมายนั้นได้อย่างไร ทีละความเชี่ยวชาญ